Entrar

Auditoría de ciberseguridad · de inesIA

Descubre lo expuesto que estás antes que nadie.

detectIA audita tus páginas web y tus servidores como lo haría un atacante, y te lo cuenta como lo haría un buen consultor: una nota, lo urgente primero y los pasos exactos para arreglarlo.

  • 11.000+vulnerabilidades conocidas que sabe detectar
  • 1.000puertos revisados en cada servidor
  • 35comprobaciones propias de web, cifrado y correo
  • 5marcos y catálogos de referencia en cada informe

Detección con plantillas de código abierto actualizadas a diario, escaneo de puertos y comprobaciones propias de detectIA.

01 / 10 · El punto de partida

Tu empresa ya tiene
un expediente abierto.

No hace falta entrar en ningún sitio para saber esto de una empresa cualquiera. Está a la vista de quien quiera mirar. La pregunta es si lo has mirado tú antes.

EXPEDIENTE · tu-empresa.exampleFuente: internet, sin credenciales

  • Software del servidor webnginx 1.24.0, con la versión a la vista
  • El certificado de la web caducadentro de 9 días
  • Se puede enviar correo en tu nombresí: DMARC no lo impide
  • Base de datos accesible desde fuerapuerto 3306 abierto
  • Panel de administración olvidado/admin-antiguo responde
  • Fallo conocido en el gestor de contenidoscrítico, publicado hace 3 semanas

Ejemplo ilustrativo. detectIA te enseña el tuyo, con la evidencia y la forma de cerrarlo.

02 / 10 · Qué audita

Tres miradas sobre
el mismo sistema.

La mayoría de herramientas mira solo desde fuera. detectIA combina las tres y las reúne en un único informe.

Desde fuera

Lo que cualquiera ve desde internet: cabeceras, cifrado, correo falsificable, puertos y servicios abiertos, y más de 11.000 vulnerabilidades conocidas.

  • Sin instalar nada
  • Pasiva en segundos, activa en minutos
  • Sin explotar fallos ni probar contraseñas
Desde dentro

La configuración real del servidor: actualizaciones pendientes, SSH, cortafuegos, permisos y servicios. Con un agente de una sola línea o por SSH.

  • El agente no deja nada instalado
  • Solo viaja el informe, no tus datos
  • Índice de hardening de 0 a 100

En el tiempo

La seguridad caduca. Auditorías programadas, comparación con la anterior y reescaneo automático cuando se publica una vulnerabilidad nueva.

  • Qué es nuevo y qué has corregido
  • Aviso solo cuando hay algo que hacer
  • Amenazas emergentes cada día

03 / 10 · Demostración

Una auditoría,
de principio a fin.

Pulsa y mira lo que ocurre con una web de ejemplo. Es una simulación con un guion fijo: aquí no se audita nada real.

tienda.example
  1. Esperando. Pulsa «Lanzar la auditoría simulada».

– / 100

  • 0 críticos
  • 0 altos
  • 0 medios
  • 0 bajos

Así se ve en detectIA: nota, gravedad y plan de acción.

04 / 10 · Funciones

Todo lo que hace
por ti.

Una nota que entiende cualquiera

De la A a la F y de 0 a 100. Con un hallazgo crítico la nota no pasa de E: no hay forma de maquillar un problema serio.

Informe redactado con IA

Resumen para dirección y plan de acción en español claro. La IA redacta; los hallazgos los detectan los motores.

Avisos donde ya estás

Cuando termina una auditoría o aparece algo grave, te enteras por el canal que uses.

  • Correo
  • WhatsApp
  • Telegram
  • Slack
  • Discord
  • Teams
  • Webhook

Referencias normativas

Cada hallazgo indica qué control o medida se ve afectado.

OWASP Top 10CWEENSISO 27001NIS2

Solo lo que es tuyo

Antes de auditar hay que demostrar la propiedad del dominio. detectIA no audita sistemas de terceros.

PDF con tu marca

Listo para entregar, con la marca de inesIA o con tu logotipo y tus colores.

Amenazas emergentes

Cada día detectIA incorpora las vulnerabilidades recién publicadas y comprueba solo esas contra tus sistemas. Si no te afecta, no te molesta.

Programadas

Cada semana o cada mes, a la hora que elijas, y comparadas con la anterior.

Evidencia en cada hallazgo

Nada de «podría ser»: la respuesta exacta del servidor que lo demuestra.

Tu equipo, tus límites

Varios usuarios por cuenta, verificación en dos pasos y el consumo de tu plan siempre a la vista.

05 / 10 · Por dentro

Cuarenta segundos
dentro de detectIA.

Un recorrido real por la aplicación con datos de una empresa ficticia.

Con voz en off y subtítulos en español. Los datos que aparecen son inventados; la entrada y el cierre son imágenes generadas con IA.
Qué muestra y qué dice el vídeo

«Esto es detectIA por dentro. Tu panel, con cada web y cada servidor, y su nota. En cada objetivo, la propiedad verificada y las auditorías que se repiten solas. El informe te cuenta qué ha cambiado desde la última vez: lo nuevo, y lo que ya has corregido. Debajo, un plan de acción en español claro, y cada hallazgo con su evidencia y la forma exacta de arreglarlo. Y tu plan, con el consumo siempre a la vista.»

  1. El panel de inicio de una empresa ficticia, con sus objetivos y las últimas auditorías.
  2. La lista de objetivos: dos dominios y un servidor, cada uno con su nota.
  3. La ficha de un dominio: propiedad verificada por DNS y auditorías programadas cada semana y cada mes.
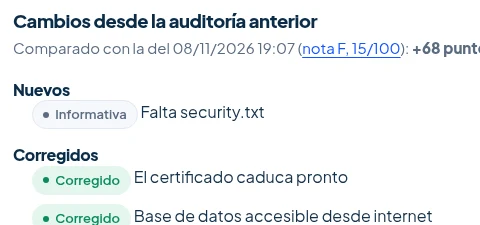
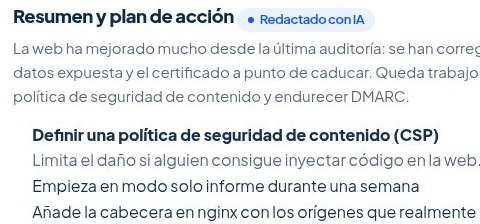
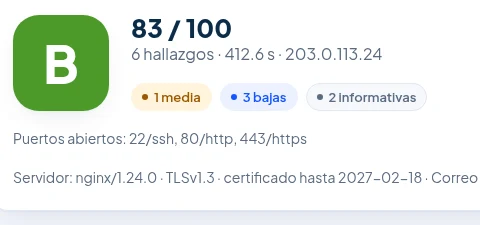
  4. Un informe con nota B (83/100) que, frente a la auditoría anterior, suma 68 puntos y cuatro hallazgos corregidos; debajo, el plan de acción redactado con IA y cada hallazgo con su evidencia y su solución.
  5. La página del plan contratado, con el consumo de auditorías y las funciones incluidas.
Detalle del informe: nota B, 83 sobre 100, con una gravedad media, tres bajas y dos informativas
La nota y la gravedad, arriba del todo.
Detalle del informe: cambios desde la auditoría anterior, con 68 puntos más y cuatro hallazgos corregidos
Qué ha cambiado desde la última vez.
Detalle del informe: plan de acción redactado con IA, con tres prioridades y sus pasos
El plan de acción, en español claro.

06 / 10 · Comparativa

Por qué detectIA
y no otra cosa.

Antes de escribir una línea estudiamos cómo trabajan los escáneres y las plataformas de referencia, y qué echa de menos una pyme en cada uno.

CaracterísticadetectIAEscáner clásicoque instalas túPlataforma SaaSinternacionalAuditoría manualuna vez al año
Informe claro en español, para dirección y para técnicosSíNoEn parteSí
Web, servidor por fuera y servidor por dentro en una sola herramientaSíEn parteEn parteSí
Exige demostrar la propiedad antes de auditarSíNoSíSí
Relaciona cada hallazgo con ENS y NIS2SíNoNoEn parte
Vigilancia continua y aviso ante vulnerabilidades nuevasSíEn parteSíNo
Audita un servidor sin custodiar tus clavesSíNoEn parteNo
Informe con tu propia marcaSíNoEn parteNo
En marcha en minutos, sin instalar ni mantener nadaSíNoSíNo
Precio pensado para una pymeSíEn parteNoNo

Comparación orientativa por tipo de solución. Las prestaciones concretas varían según el producto y el plan contratado. sí · en parte · no.

07 / 10 · En la práctica

Lo que pasa cuando
alguien empieza a mirar.

Casos tipo: escenarios de ejemplo basados en hallazgos habituales, no opiniones de clientes.

Asesoría de 12 personas

Web corporativa y área de clientes. La primera auditoría encontró una base de datos abierta a internet y un certificado a punto de caducar.

De D a A en tres semanas

Tienda online

Gestor de contenidos con complementos sin actualizar. El reescaneo diario avisó de una vulnerabilidad crítica publicada esa misma mañana.

Parche aplicado el mismo día

Clínica con dos sedes

Dos servidores y el correo. El informe con referencias al ENS sirvió como punto de partida para su plan de adecuación.

Correo protegido con SPF y DMARC

08 / 10 · Seguridad propia

Quien audita tiene que ser el más difícil de atacar.

detectIA está construida para que, incluso si alguien entrara en su parte pública, no encontrara secretos que llevarse.

09 / 10 · Planes y precios

Empieza pequeño.
Crece cuando lo necesites.

Precios sin IVA. Puedes cambiar de plan cuando quieras.

Básico

Para vigilar una web.

19,90 €al mes

  • 1 objetivo
  • 10 auditorías al mes
  • 1 usuario
  • Auditoría activa segura
  • Informe con IA
  • Informe en PDF
  • Avisos por correo
Solicitar acceso al plan Básico

Empresa

Vigilancia continua y cumplimiento normativo.

199 €al mes

  • 40 objetivos
  • Sin límite de auditorías al mes
  • 20 usuarios
  • Auditoría activa segura
  • Subdominios
  • Mapeo normativo
  • Auditoría interna de servidores
  • Auditorías programadas
  • Reescaneo por amenazas emergentes
  • Informe con IA
  • Informe en PDF
  • Avisos por correo
Solicitar acceso al plan Empresa

El alta es por invitación: te damos acceso tras una breve conversación para conocer qué necesitas auditar. Te respondemos en 1 día laborable.

10 / 10 · Preguntas frecuentes

Lo que nos
suelen preguntar.

¿Puede una auditoría tirar mi web?

No está diseñada para ello. La auditoría pasiva hace unas pocas peticiones normales, como un navegador. La activa añade detección de puertos y vulnerabilidades con un ritmo limitado, y excluye las pruebas de carga, la fuerza bruta y la explotación de fallos.

¿Tengo que instalar algo?

Para auditar una web, nada. Para revisar un servidor por dentro, ejecutas una sola orden que audita, envía el informe y se borra. No queda ningún programa instalado ni ningún puerto abierto.

¿Podéis auditar la web de otra empresa?

No. Antes de cualquier auditoría hay que demostrar que el dominio es tuyo, con un registro DNS o un fichero. Auditar sistemas ajenos sin permiso es ilegal y detectIA está diseñada para no hacerlo.

¿Sustituye a una prueba de intrusión?

No, la complementa. Una prueba de intrusión manual encuentra fallos de lógica que ninguna herramienta ve, pero se hace una vez al año. detectIA vigila el resto de los días y te deja ese trabajo mucho más fácil.

¿Qué hace exactamente la inteligencia artificial?

Redacta. Los hallazgos los detectan motores deterministas; la IA los explica en español y propone el orden de corrección a partir de ellos. El texto generado va siempre señalado como tal, para que lo revises antes de aplicar cambios.

¿Me sirve para el ENS o para NIS2?

Te ayuda a prepararlo: cada hallazgo indica qué medida del ENS, control de ISO 27001 o apartado de NIS2 se ve afectado. Es una orientación técnica, no una certificación.

¿Quién ve mis informes?

Tu equipo y nadie más. Cada cuenta está aislada de las demás también en la base de datos, y puedes pedir la eliminación de tus datos cuando quieras.

Tu próxima auditoría
puede empezar hoy.

Cuéntanos qué quieres proteger y te damos acceso.
Te respondemos en 1 día laborable.